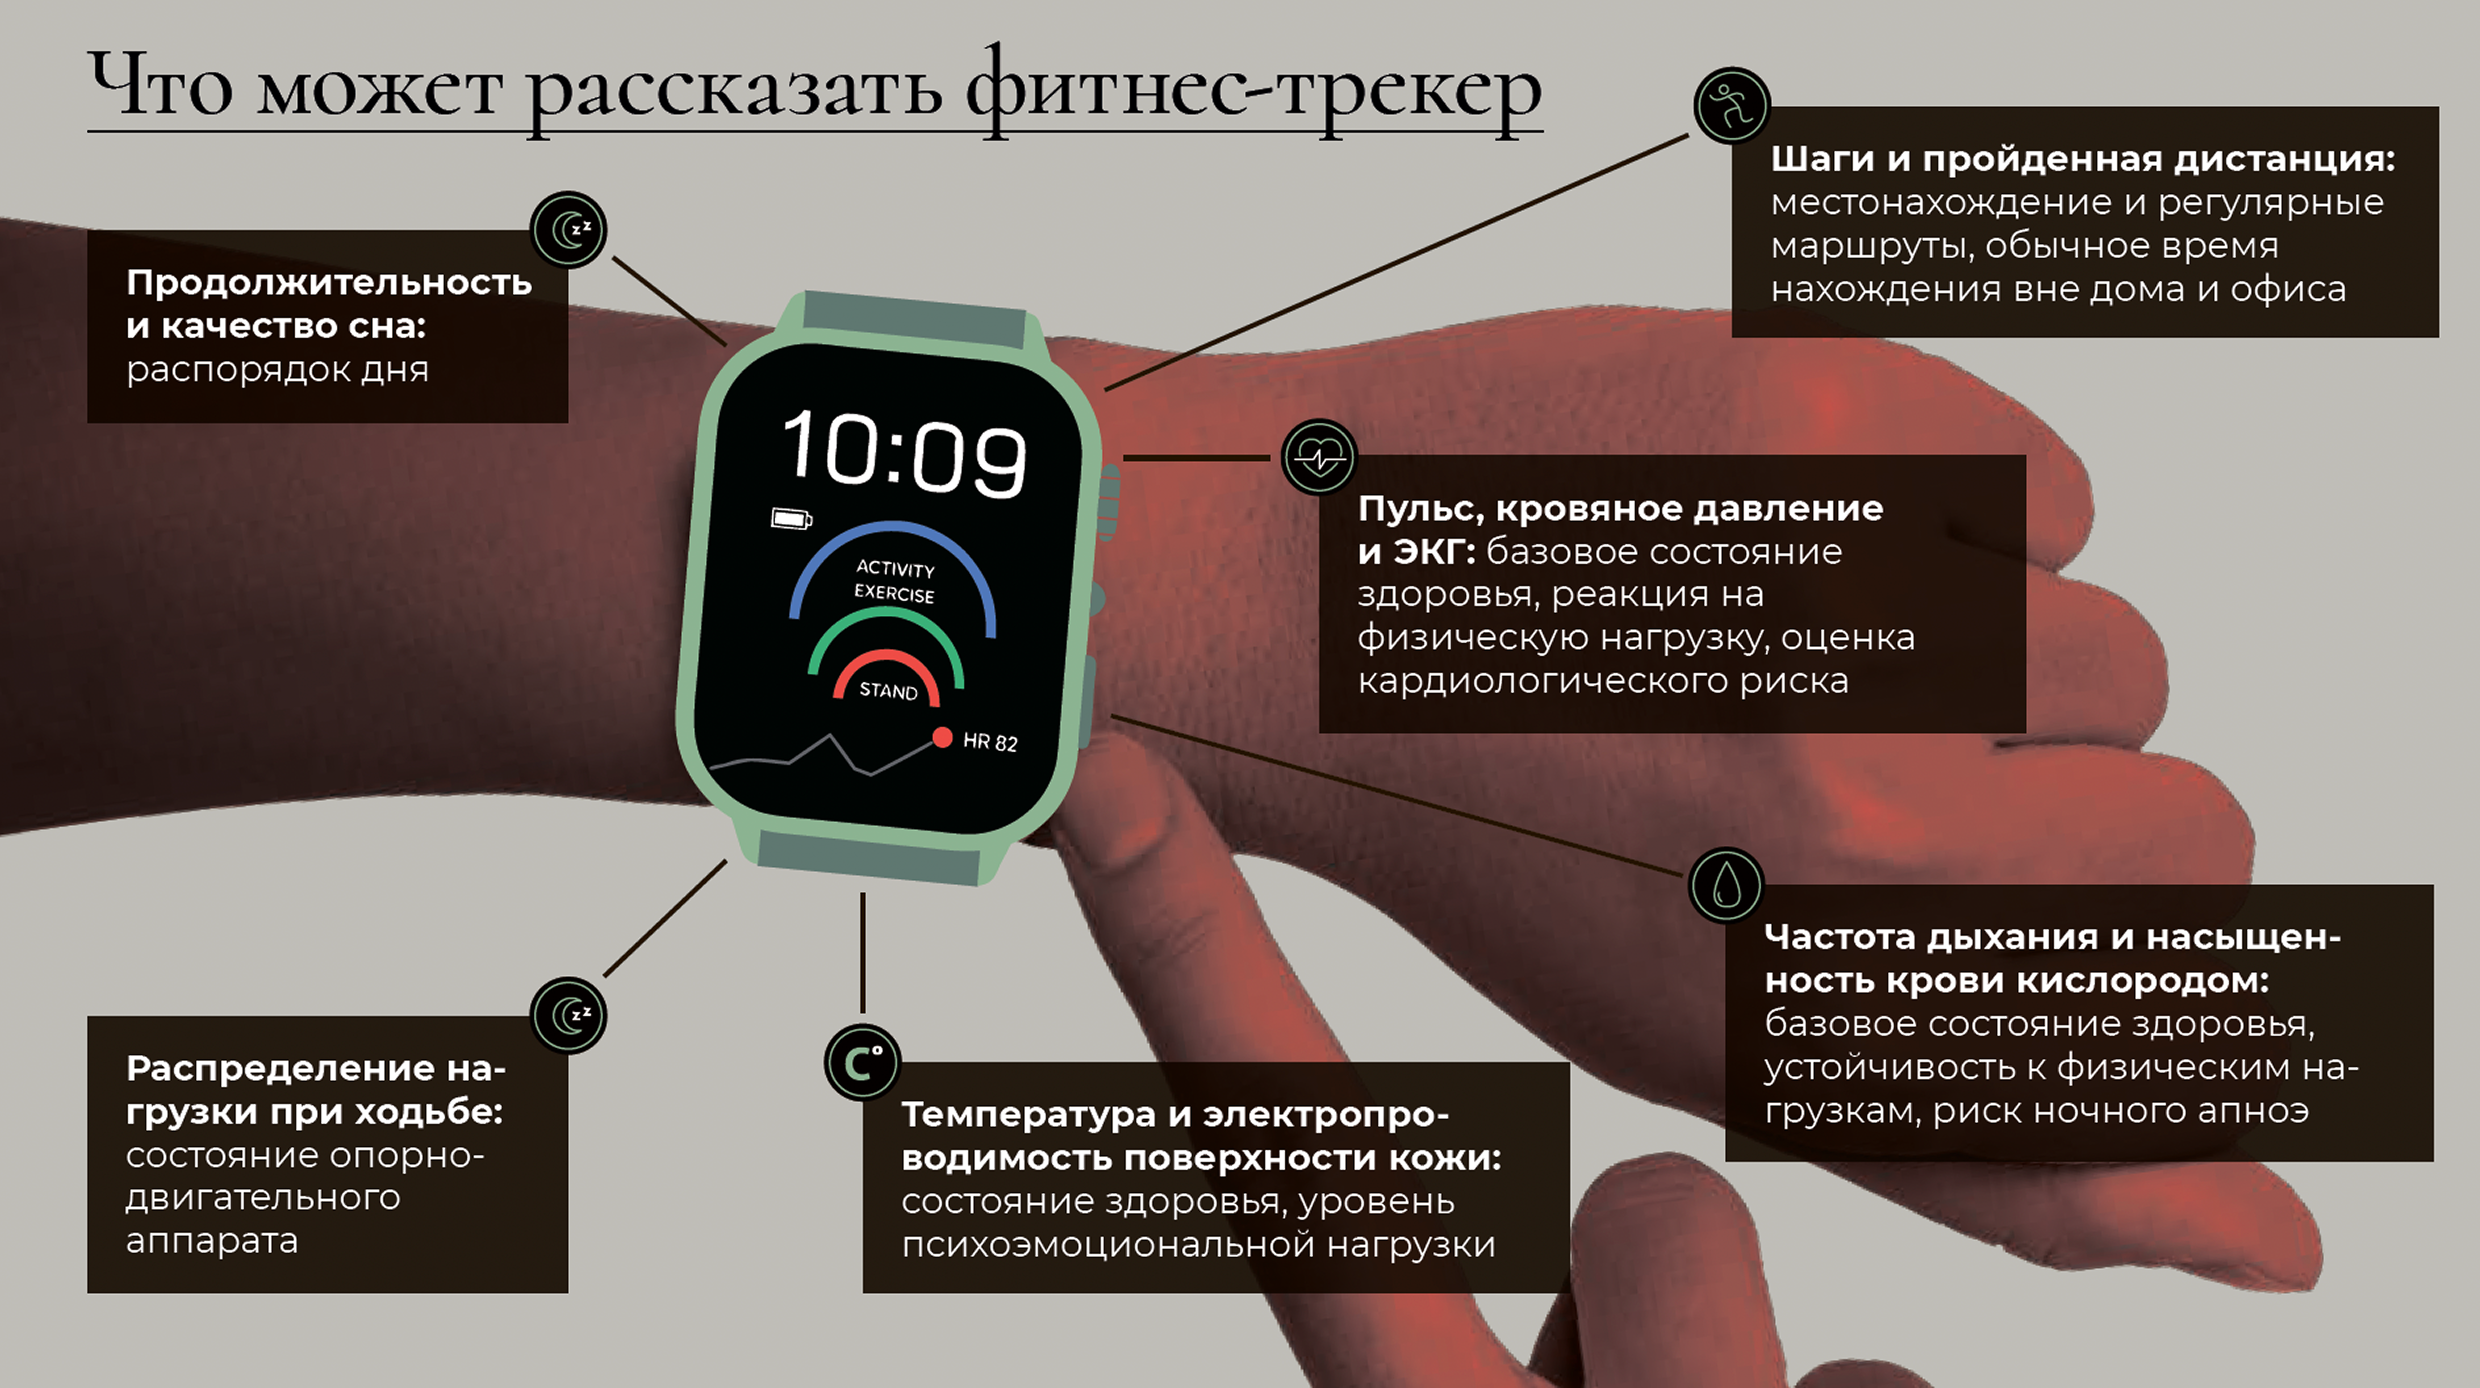
Смарт-трекеры и умные часы, синхронизированные с приложениями, анализирующими физическую активность, — это широко открытые ворота для сбора чувствительной информации об образе жизни владельца гаджета, состоянии его здоровья и ежедневных маршрутах. К сожалению, надежных способов обезопасить себя от утечки данных через эти устройства не существует. Так что, выгружая в сеть результаты своих тренировок, надо осознавать, что вместе с этой информацией вы делитесь непонятно с кем еще и большим объемом сопутствующих данных.
Секретный фарватер
В марте 2026 года атомный авианосец «Шарль де Голль» без лишней огласки отправился из Балтийского моря в Средиземное. Возможно — на поддержку ударной группировки, ведущей операцию против Ирана. Точное место нахождения корабля не раскрывалось, но журналисты французской газеты Le Monde без труда его узнали: один из офицеров ежедневно совершал пробежку по палубе флагмана французского военно-морского флота, фиксируя свои спортивные достижения в приложении Strava. Это приложение, как и многие другие, использует систему глобального позиционирования и передает информацию на сайт, где можно вести дневник тренировок и сравнивать свои результаты с другими пользователями Strava. Профиль офицера на сайте был открыт для всех.
Сам по себе факт отправки авианосной группы французского ВМФ на Ближний Восток не был секретом. Однако информация о точном положении корабля в режиме реального времени может быть использована и вероятным противником и поэтому, как правило, не раскрывается. Поскольку в данном случае ущерба нанесено не было, представитель французского генштаба ограничился заявлением, что такое поведение члена экипажа противоречит инструкциям.
«Это небрежность конкретного пользователя. С таким же успехом можно открывать все свои фотографии в соцсетях, а потом удивляться, что все вокруг всё про тебя знают», — комментирует исследователь безопасности мобильных приложений Positive Technologies Артем Кулаков.
Наручные устройства, собирающие данные и делящиеся ими с кем-то во всемирной паутине, — прекрасный инструмент для спецслужб. Информация о здоровье высших государственных чиновников всегда считалась гостайной. ЦРУ изучало состояние генсека Леонида Брежнева по документальной съемке и пришло к выводу, что он злоупотреблял снотворным, что позволило оценить его реальное состояние здоровья и способность управлять партийным аппаратом. По данным иностранных СМИ, служба безопасности северокорейского лидера Ким Чен Ира во всех поездках уничтожает все его биоматериалы вплоть до выпавших волос и отстриженных кончиков ногтей, ведь по их составу можно сделать вывод о состоянии организма. Источники «Эксперта» утверждают, что и российским государственным деятелям не рекомендовано использовать фитнес-браслеты, передающие данные на зарубежные (а других и нет) серверы.
Детали
По данным компании «М.Видео», только за первые шесть месяцев 2026 года в России было продано 2,88 млн наручных умных устройств на сумму 20,85 млрд руб.
Подавляющее большинство из них — смарт-часы, которые предназначены в первую очередь для фитнеса и собирают много физиологических параметров, а также определяют геопозицию владельца.
В целом количество используемых в России смарт-часов можно оценить в 15–20 млн штук. И все они передают информацию как минимум на связанный с ними смартфон.
Часики тикают
«Приложения для фитнеса и мониторинга здоровья получают доступ к большому объему информации: маршрутам, геолокации, физической активности и многим другим параметрам о здоровье пользователя. Все эти данные могут использоваться в различных мошеннических сценариях», — полагает Дмитрий Галов, руководитель Kaspersky GReAT в России.
Скачать данные напрямую со смарт-часов непросто: для получения доступа к ним самим нужно подключение. А большинство наручных устройств ограничены в возможностях коммуникации.
«Если пользователь не устанавливает дополнительных приложений на сами часы, то риск не слишком высок. У смарт-часов не так много „точек входа“ (они же интерфейсы взаимодействия с внешним миром), и если не пытаться превратить часы в полноценный компьютер, то все будет хорошо. При этом все еще возможны атаки через Bluetooth или Wi-Fi, но чаще всего это будет касаться конкретного устройства или даже конкретной версии ОС на нем», — считает Артем Кулаков.
Существуют модели, в которые можно вставить сим-карту или давать им возможность подключаться к сетям сотовых операторов напрямую, доля таких автономных смарт-часов пока невелика — по данным «М.Видео», их рыночная доля сейчас менее 5%. Однако многие могут подключаться к сети по Wi-Fi, что позволяет получать уведомления и коммуницировать через мессенджеры. Со смартфоном и друг другом наручные устройства обычно связываются через Bluetooth, который имеет ограниченный радиус действия.
«Теоретически любые протоколы, которые используются как канал связи, могут содержать уязвимости. Однако это в большей степени лабораторная история. Если говорить о пользовательских данных и атаках на умные устройства, включая смарт-часы, то использование Bluetooth в качестве основного вектора атаки — слишком сложный и нежизнеспособный сценарий», — уверен Дмитрий Галов.
В большинстве случаев информация от смарт-часов утекает не с самого устройства, а уже после того, как загружается в место хранения — на сервер, с которым связаны приложения для спортивных гаджетов.
Типичным примером такой утечки из-за невнимательности пользователя стал упомянутый случай с офицером французского авианосца.
Технические средства
На смарт-часах и фитнес-трекерах работают специальные операционный системы, но особых программ для защиты нательных гаджетов нет.
«У меня есть сомнения, что на текущем этапе развития подобных устройств такие продукты нужны. Современные смарт-часы — это в большинстве случаев не самостоятельное устройство, и оно сильно завязано на смартфон, поэтому защита должна начинаться с него», — говорит Артем Кулаков.
Надо проверить настройки доступности информации в приложениях и профилях на сайтах, с которыми связан гаджет. Если вы не хотите, чтобы ваши данные стали известны «неопределенному кругу лиц», как это формулируется в юридических документах, надо этот круг определить и ограничить в настройках профиля.

Приложения для фитнеса и мониторинга здоровья получают доступ к большому объему информации: маршрутам, геолокации, физической активности и многим другим параметрам о здоровье пользователя. Все эти данные могут использоваться в различных мошеннических сценариях
В самом смартфоне стоит проверить настройки приложений — многие из них имеют доступы к микрофону, камере, геолокации и другие возможности. Но далеко не все доступы действительно нужны всем приложениям, и если вы не считаете их необходимыми, то их стоит закрыть. На всякий случай.
Очень важным специалисты считают своевременные обновления приложений и самой операционной системы — такие обновления часто содержат дополнительные элементы защиты, которые выходят после выявления уязвимостей. При этом Артем Кулаков уверен: «Все современные ОС, поддерживаемые крупными вендорами, в целом имеют плюс-минус одинаковый уровень защищенности. Исключения тут могут составлять разве что какие-то альтернативные сборки ОС, не имеющие развитого сообщества, или разработки нишевых китайских производителей. В таких решениях можно встретить очень много „допущений“ с точки зрения безопасности». Операционных систем для смарт-часов не так уж много — watchOS у Apple, Wear OS для Android, собственные разработки Huawei, а также более редкие специализированные ОС разных разработчиков. Однако при использовании любой из них стоит следовать описанным выше правилам — своевременно загружать обновления и правильно выполнять настройки, чтобы по максимуму использовать обеспечиваемые им возможности. Тут все примерно как в автомобиле: конструкторы предусматривают зоны деформации, подушки и ремни безопасности, но для их наибольшей эффективности пассажир должен хотя бы пристегнуться.